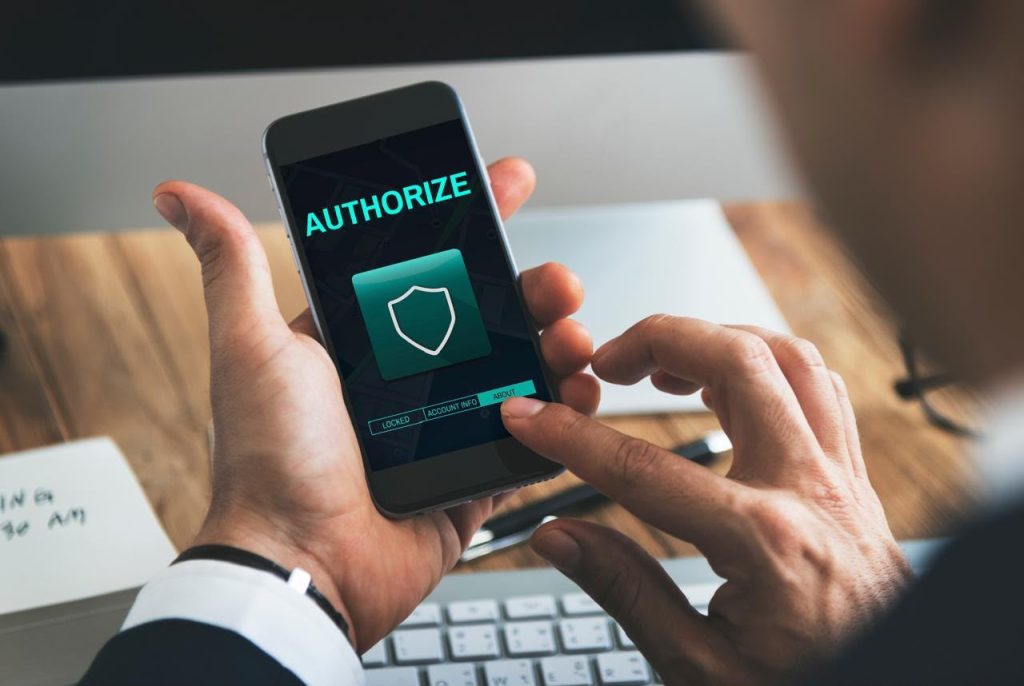
El robo de credenciales representa una amenaza para las empresas, ya que permite a los ciberdelincuentes acceder a sus sistemas mediante cuentas legítimas. A diferencia de otros mecanismos de intrusión, los atacantes pueden operar con los permisos de un usuario autorizado y realizar actividades sin despertar sospechas inmediatas.
Esta situación plantea un desafío para las organizaciones: una autenticación exitosa no garantiza que quien utiliza una cuenta sea realmente su propietario.
Al respecto, Leonel Navarro, vicepresidente global de Ciberseguridad de Softtek, advierte que las compañías deben verificar la identidad de los usuarios durante toda la sesión, en lugar de limitar este control al momento del ingreso.
“Un inicio de sesión correcto no demuestra que quien actúa sea quien debe actuar. Si la verificación termina en el login, la empresa deja de ver lo más importante: qué hace esa identidad después”, afirma.
Robo de credenciales: ¿cómo ingresan los atacantes a las empresas?
La magnitud de esta amenaza se refleja en las estadísticas internacionales. Según cifras de Flashpoint, recogidas en el informe Cybersecurity Reinvented de Softtek, durante el primer semestre de 2025 se identificaron 1,800 millones de credenciales robadas procedentes de 5.8 millones de dispositivos infectados. Estas cifras corresponden a la actividad monitoreada por Flashpoint y no representan el número de empresas afectadas.
Una parte importante de estas credenciales puede obtenerse mediante programas maliciosos conocidos como infostealers, diseñados para extraer contraseñas, datos almacenados y otra información utilizada para acceder a servicios digitales.
La relevancia de este mecanismo también aparece en el Data Breach Investigations Report 2025 de Verizon. El estudio identificó el abuso de credenciales como vector de acceso inicial en el 22% de las filtraciones de datos analizadas.
Asimismo, el uso de credenciales robadas estuvo presente en el 88% de las filtraciones clasificadas como ataques básicos contra aplicaciones web. Este último porcentaje corresponde exclusivamente a esa categoría de incidentes.
Estas cifras evidencian que los atacantes no siempre necesitan vulnerar directamente los sistemas tecnológicos, sino que también pueden aprovechar identidades comprometidas para acceder a ellos.
¿Por qué las credenciales robadas dificultan detectar un ciberataque?
Una vez que un ciberdelincuente accede a una cuenta legítima, puede aprovechar los permisos asociados para consultar información, utilizar aplicaciones corporativas o intentar ampliar progresivamente el alcance de la intrusión.
El problema radica en que algunas de estas actividades pueden confundirse con operaciones realizadas por un trabajador autorizado.
Navarro explica que el riesgo aumenta cuando la empresa considera que la autenticación inicial es suficiente para confiar en todas las acciones posteriores del usuario.
De esta manera, una identidad comprometida puede convertirse en una puerta de entrada a otros sistemas, especialmente cuando existen permisos excesivos o controles insuficientes sobre las sesiones activas.
Zero Trust: verificar la identidad más allá del inicio de sesión
Frente al robo de credenciales, Softtek plantea fortalecer la verificación continua de identidad mediante un enfoque de confianza cero, también conocido como Zero Trust.
Este modelo parte de una premisa: que un usuario haya ingresado correctamente a una plataforma no significa que deba mantener un acceso irrestricto a los recursos de la organización.
Por ello, las empresas deben evaluar continuamente las condiciones de cada interacción, detectar comportamientos inusuales y ajustar los permisos cuando se identifiquen señales de riesgo.
Según Softtek, las medidas de respuesta pueden incluir la restricción de privilegios, el bloqueo de accesos o el aislamiento de una sesión comprometida. Algunas de estas acciones pueden automatizarse en función de los riesgos detectados.
El objetivo es reducir la posibilidad de que un acceso no autorizado comprometa otros sistemas o información crítica.
Este enfoque exige pasar de una seguridad centrada únicamente en la validación de contraseñas a otra capaz de supervisar la actividad de las identidades digitales durante toda su interacción con los sistemas empresariales.
¿Cómo evitar que una identidad robada comprometa toda la empresa?
La verificación continua no elimina por completo el riesgo de robo de credenciales, pero puede contribuir a detectar actividades sospechosas y limitar el alcance de una intrusión.
Para las organizaciones, esto implica revisar cómo administran los accesos, qué permisos tienen sus usuarios y qué medidas pueden adoptar cuando se identifica un comportamiento anómalo.
“Las credenciales robadas convierten la confianza en una vulnerabilidad: permiten que un atacante opere con la apariencia y los permisos de un usuario autorizado. La capacidad de identificar una anomalía y actuar antes de que ese acceso se extienda es fundamental para contener el impacto. Una identidad comprometida puede ser el punto de entrada; lo crítico es impedir que se convierta en una intrusión de mayor alcance”, concluye Navarro.