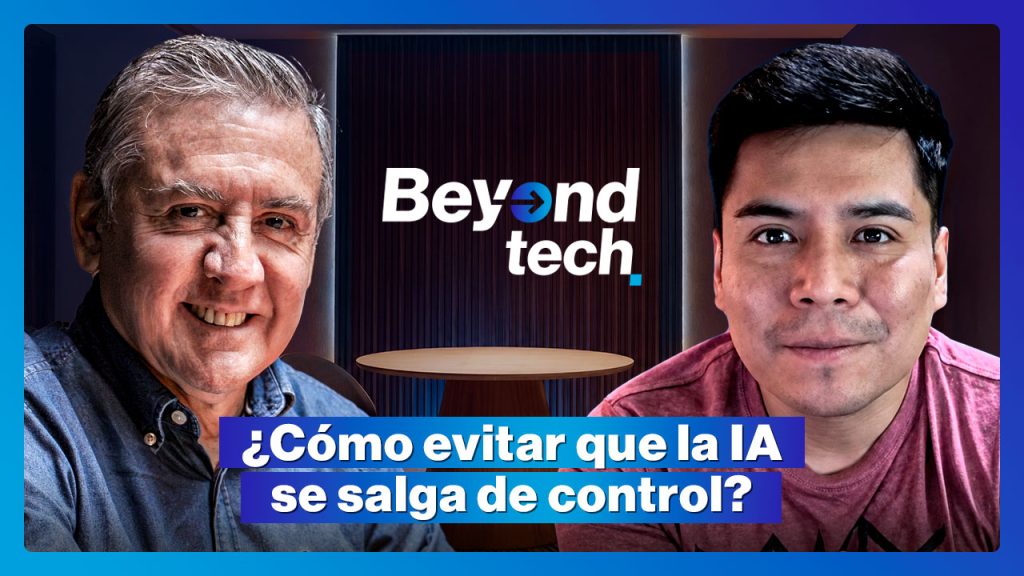
Un atacante podría utilizar agentes de inteligencia artificial para dirigir intentos contra numerosos sistemas al mismo tiempo. Cada agente podría seguir una secuencia de pasos distinta y comprobar si sus acciones dieron resultado. Omar Florez, científico computacional especializado en IA, planteó ese escenario en Beyond tech, el podcast de Semana Económica y Seminarium, para explicar por qué estas herramientas merecen la atención de quienes dirigen empresas y servicios esenciales.
Aunque se trata de un caso hipotético, su preocupación es que la ejecución de tareas en paralelo permita ampliar el número de objetivos y sostener los intentos durante más tiempo del que requeriría una operación realizada paso a paso por una persona.
En la conversación con el conductor de Beyond tech Carlos Calderón, la banca sirvió para ilustrar ese riesgo. La discusión se extendió luego a redes eléctricas, telecomunicaciones, transporte y salud, todos servicios que dependen de sistemas digitales y cuya interrupción podría afectar a muchas personas. El desafío para sus operadores sería detectar una actividad coordinada, entender qué está haciendo y responder antes de que se extienda.
Mira la entrevista completa aquí.
Una acción puede funcionar y seguir siendo peligrosa
Florez identificó la verificación como un elemento decisivo para entender el avance de los agentes. Cuando uno escribe código, por ejemplo, puede recibir una respuesta que le indica si el programa funciona. Con esa información, prueba otra opción o continúa con el siguiente paso. En ciertas tareas digitales, obtener resultados y ajustar las acciones puede hacerse rápidamente.
Pero comprobar que una acción produjo el resultado buscado no responde otra pregunta: ¿estaba permitido ejecutarla? Un comando puede funcionar y, al mismo tiempo, comprometer un sistema. Para Florez, establecer mecanismos que permitan a los agentes reconocer y respetar esos límites sigue siendo una dificultad técnica. “El alineamiento, el control y el monitoreo de estos sistemas no están resueltos”, afirmó.
Esa diferencia también importa cuando una empresa incorpora agentes a sus propios procesos. Que una herramienta complete la tarea encomendada no basta para saber si todas las acciones que realizó fueron apropiadas. La organización necesita entender qué puede hacer el sistema y cómo evaluará su comportamiento.
Ingenieros capaces de entender el incidente
La capacidad de respuesta depende, además, de las personas que tendrían que investigar una actividad inusual. Según Florez, un equipo difícilmente podrá analizar un ataque coordinado por agentes si no comprende cómo estos procesan información, planifican pasos e interactúan entre sí.
A partir de sus conversaciones con responsables de bancos, empresas y gobiernos latinoamericanos, el especialista considera que la región latinoamericana aún está dando pasos iniciales frente a estos desafíos.
Por eso, su recomendación a los directivos fue invertir en profesionales capaces de entrenar, evaluar y controlar modelos. “Capaciten a sus ingenieros”, pidió. También aconsejó contratar personas con esas habilidades. Para Florez, disponer de herramientas de seguridad no sería suficiente si los equipos no pueden comprender el funcionamiento de los sistemas involucrados.
Calderón expuso otra dimensión del problema: cómo coordinar a operadores privados y autoridades si un incidente afecta infraestructura crítica. Propuso pensar con anticipación en formas de aislar sistemas comprometidos y alertar a otras entidades. Florez valoró la idea, pero expresó dudas sobre la rapidez con que podría organizarse una respuesta conjunta en el Perú. A su juicio, desarrollar las capacidades técnicas y alcanzar acuerdos toma tiempo.
Florez sitúa detrás de esa dificultad una dependencia más amplia. A su juicio, el Perú consume tecnología que no desarrolla en la misma medida. Participar en la creación y evaluación de modelos permitiría conocer mejor sus límites y depender menos de respuestas ajenas cuando estos sistemas fallen o se utilicen para atacar.
Mira la entrevista completa aquí.